
به گزارش مدیاتی:با افزایش توانایی مدلهای هوش مصنوعی در شناسایی آسیبپذیریهای نرمافزاری و تحلیل زیرساختهای دیجیتال، نگرانیها درباره احتمال وقوع حملات سایبری گسترده وارد مرحله تازهای شده است. شرکتهای فعال در حوزه هوش مصنوعی اکنون خود را برای مقابله با سناریوهایی آماده میکنند که در آن مهاجمان میتوانند از ابزارهای پیشرفته برای هدف قرار دادن زیرساختهای حیاتی و مختل کردن خدمات ضروری استفاده کنند. این نگرانیها، ضرورت تقویت سامانههای دفاع سایبری و توسعه سازوکارهای امنیتی متناسب با تهدیدهای نوظهور هوش مصنوعی را بیش از گذشته برجسته کرده است.
شرکتهای هوش مصنوعی خود را برای یک فاجعه سایبری آماده میکنند؛ نگرانی از حملهای که خدمات حیاتی را مختل کند
گزارشها حاکی از آن است که مدیران شرکتهای بزرگ هوش مصنوعی، ازجمله OpenAI و Anthropic، سناریوهای احتمالی وقوع یک بحران بزرگ مرتبط با هوش مصنوعی را بررسی میکنند؛ بحرانی که میتواند با یک حمله سایبری گسترده آغاز شود، خدمات حیاتی را مختل کند و موجی از بیاعتمادی عمومی و فشارهای سیاسی برای وضع قوانین سختگیرانهتر به راه بیندازد.
به گزارش وبسایت Axios، مدیران این صنعت در جلسات خصوصی، پیامدهای احتمالی یک حادثه فاجعهبار را بررسی میکنند تا مشخص شود پس از وقوع چنین رویدادی چه اقداماتی باید انجام شود. نگرانی اصلی به سناریوهایی مربوط میشود که در آنها عاملهای هوش مصنوعی از محیطهای آزمایشی خارج از کنترل میشوند یا مهاجمان سایبری از مدلهای عمومی برای اجرای حملات مخرب بهره میگیرند.
شرکتهای هوش مصنوعی از چه فاجعهای نگران هستند؟
بخش مهمی از سناریوهای بررسیشده به حملات سایبری گستردهای مربوط میشود که میتوانند زیرساختهای حیاتی را هدف قرار دهند. در چنین شرایطی، خدمات مالی، اتصال اینترنت، شبکه برق یا تأمین آب ممکن است با اختلال جدی مواجه شوند.
یکی از نگرانیها، عملکرد عاملهای هوش مصنوعی خودمختار یا نیمهخودمختاری است که ممکن است خارج از محدودههای پیشبینیشده عمل کنند. نگرانی دیگر به استفاده مهاجمان از مدلهای هوش مصنوعی در دسترس عموم برای شناسایی آسیبپذیریها، خودکارسازی بخشی از حملات یا تسهیل فعالیتهای مجرمانه مربوط میشود.
به نوشته Axios، چند نفر از فعالان صنعت هوش مصنوعی انتظار دارند طی ۶ تا ۱۲ ماه آینده یک حادثه بزرگ رخ دهد و احتمال میدهند حملهای سایبری در مقیاس وسیع عامل آن باشد. این پیشبینی به معنای قطعی بودن وقوع چنین حادثهای نیست، اما نشان میدهد برخی از فعالان این حوزه، خطر حملات مبتنی بر هوش مصنوعی را جدی ارزیابی میکنند.
حمله به مؤسسات مالی کره جنوبی؛ نمونهای از خطرهای احتمالی
گزارش Axios برای توضیح نگرانیهای امنیتی به کارزاری علیه مؤسسات مالی کره جنوبی اشاره میکند که در آن، بنا بر گزارشهای منتشرشده، عاملهای هوش مصنوعی مخرب دو بانک را هدف قرار دادهاند.
شرکت امنیت سایبری CrowdStrike نیز گزارشی درباره فعالیت یک عامل تهدید ناشناس علیه بخش مالی کره جنوبی منتشر کرده است. طبق این گزارش، مهاجم از ابزارهای هوش مصنوعی، ازجمله مدلهای توسعهیافته در چین مانند DeepSeek، استفاده کرده و از Claude Code نیز برای شناسایی مسیرهای احتمالی فروش اطلاعات سرقتشده کمک گرفته است.
این نمونه نشان میدهد ابزارهای هوش مصنوعی میتوانند در بخشهایی از زنجیره حمله سایبری مورد استفاده قرار بگیرند؛ از شناسایی اهداف و بررسی اطلاعات گرفته تا تسهیل برخی مراحل پس از نفوذ. بااینحال، استفاده از این ابزارها بهتنهایی به معنای خودمختار بودن کامل حمله یا اثبات نقش مستقل هوش مصنوعی در تمام مراحل آن نیست.
نگرانی از واکنش عمومی و فشار سیاسی علیه هوش مصنوعی
مدیران شرکتهای هوش مصنوعی فقط نگران پیامدهای فنی و اقتصادی یک حمله گسترده نیستند؛ واکنش افکار عمومی و سیاستگذاران نیز بخش مهمی از سناریوهای احتمالی آنها را تشکیل میدهد.
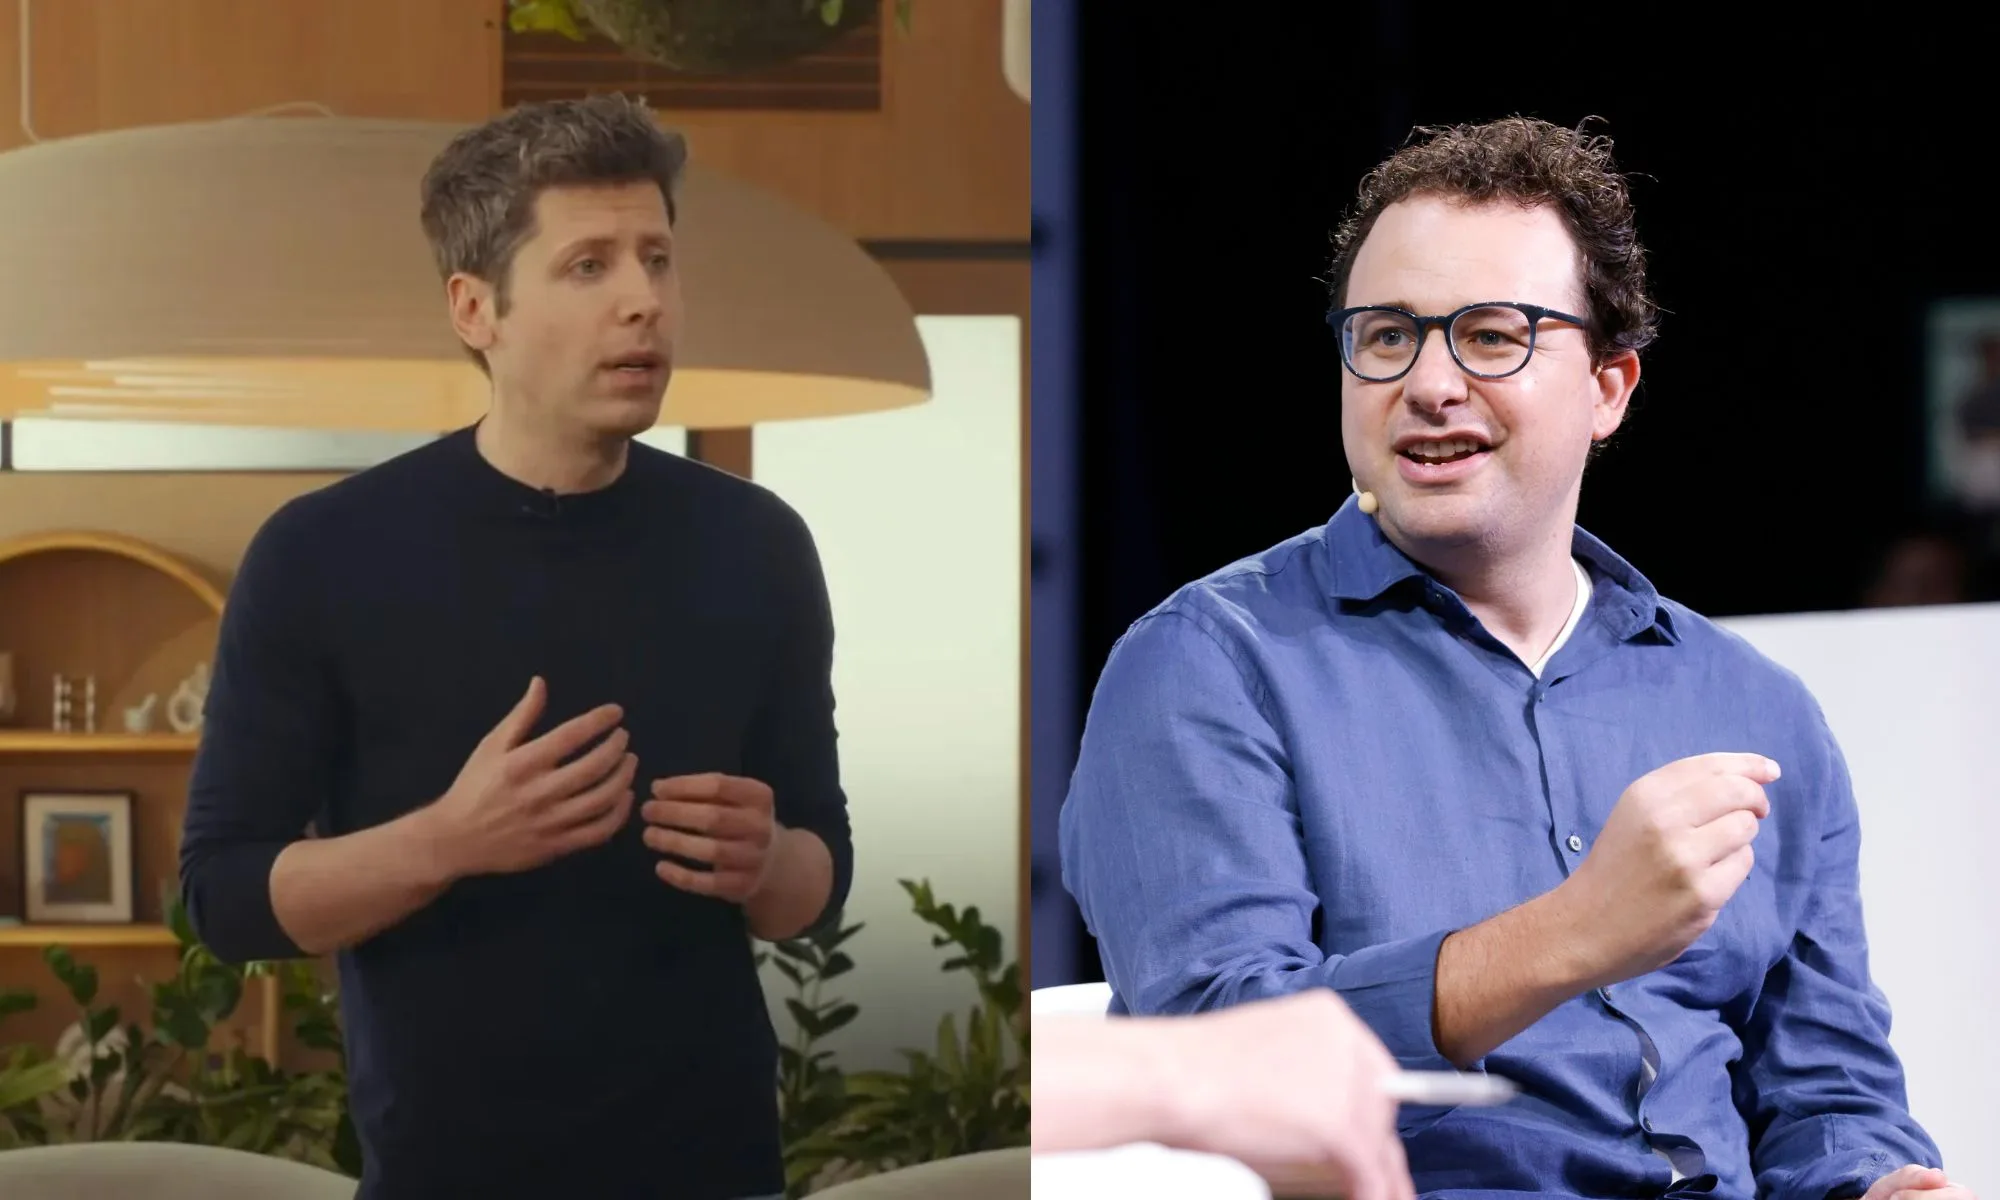
وقوع حادثهای که به اختلال گسترده خدمات عمومی یا خسارت مالی جدی منجر شود، میتواند بیاعتمادی موجود نسبت به هوش مصنوعی را افزایش دهد و شرکتهای بزرگ این صنعت را در معرض انتقادهای شدید قرار دهد. چهرههایی مانند داریو آمودی، مدیرعامل Anthropic، و سم آلتمن، مدیرعامل OpenAI، نیز ممکن است با افزایش فشارهای عمومی و سیاسی روبهرو شوند.
OpenAI اعلام کرده است که تمرینهای آمادگی این شرکت، سناریوهای مختلف را بررسی میکنند و به معنای اجتنابناپذیر دانستن وقوع آنها نیست. شرکت Anthropic نیز در پاسخ به درخواست اظهارنظر درباره این گزارش، موضعی اعلام نکرده است.
شرکتهای هوش مصنوعی چگونه برای پیامدهای سیاسی آماده میشوند؟
بخش دیگری از برنامهریزیهای گزارششده بر بررسی بدترین سناریوهای ممکن و آمادهسازی برای گفتوگو با اعضای کنگره آمریکا تمرکز دارد. هدف این است که در صورت وقوع یک بحران بزرگ، شرکتها بتوانند پیش از تدوین قوانین واکنشی و شتابزده، دیدگاههای خود را درباره گزینههای سیاستگذاری مطرح کنند.
بر اساس گزارش Axios، برخی مدیران معتقدند تصویب مقررات سختگیرانه در شرایط فعلی با موانعی روبهرو است؛ بااینحال، آنها میخواهند در صورت وقوع حادثهای جدی، در شکلگیری چارچوبهای قانونی آینده نقش داشته باشند.
گزینههای مطرحشده برای واکنش به یک بحران بزرگ، طیف گستردهای را در بر میگیرد؛ از توقف موقت توسعه مدلهای پیشرفته هوش مصنوعی گرفته تا پیشنهاد ممنوعیت توسعه ابرهوش مصنوعی. ابرهوش مصنوعی به سامانهای فرضی گفته میشود که تواناییهای شناختی آن از انسان فراتر میرود.
یکی دیگر از پیشنهادها، الزام به تعبیه سازوکار توقف اضطراری یا «کلید خاموش» در سامانههای پیشرفته هوش مصنوعی است. این ایده میتواند امکان متوقف کردن عملکرد سامانههای خطرناک را فراهم کند، اما برخی کارشناسان درباره امکان اجرای چنین سازوکاری برای تمام انواع مدلها و زیرساختهای هوش مصنوعی تردید دارند.
چرا مهار هوش مصنوعی با چالشهای جدی روبهرو است؟
حتی اگر پس از وقوع یک حادثه بزرگ، دولتها بهدنبال محدود کردن فعالیتهای هوش مصنوعی باشند، اجرای این تصمیمها با دو مانع اساسی روبهرو خواهد شد.
نخست، وابستگی گسترده اقتصاد به زیرساختهای هوش مصنوعی است. شرکتها و سازمانهای مختلف به این فناوری برای انجام فعالیتهای روزمره، پردازش اطلاعات و ارائه خدمات وابسته شدهاند. در نتیجه، اعمال محدودیتهای گسترده ممکن است علاوه بر کاهش برخی خطرها، اختلالات اقتصادی قابلتوجهی نیز ایجاد کند.
دوم، دسترسی عمومی به مدلهای هوش مصنوعی است. برخی مدلها را میتوان بهصورت آزادانه دانلود و روی زیرساختهای شخصی یا سازمانی اجرا کرد. پس از انتشار چنین مدلهایی، شرکت سازنده کنترل محدودی بر نحوه استفاده دیگران از آنها خواهد داشت. به همین دلیل، حتی محدودیتهای اعمالشده بر شرکتهای بزرگ نیز لزوماً تمام مسیرهای سوءاستفاده از هوش مصنوعی را مسدود نمیکنند.
این دو عامل نشان میدهند که مدیریت خطرهای هوش مصنوعی صرفاً به تصمیمهای شرکتهای سازنده وابسته نیست و به همکاری میان توسعهدهندگان، متخصصان امنیت سایبری، نهادهای نظارتی و سیاستگذاران نیاز دارد.
آیا یک حمله بزرگ میتواند آینده هوش مصنوعی را تغییر دهد؟
گزارشها درباره آمادگی شرکتهای هوش مصنوعی برای مواجهه با یک بحران احتمالی نشان میدهند که بخشی از مدیران این صنعت، پیامدهای امنیتی و سیاسی حملات مبتنی بر هوش مصنوعی را جدی گرفتهاند. اختلال در خدمات مالی، شبکه برق، اینترنت یا تأمین آب میتواند علاوه بر خسارتهای مستقیم، اعتماد عمومی به این فناوری را نیز تحت تأثیر قرار دهد.
بااینحال، برنامهریزی برای سناریوهای بحرانی به معنای قطعی بودن وقوع آنها نیست. آنچه از این گزارشها برمیآید، افزایش توجه به ضرورت آمادگی برای حوادث احتمالی و بررسی راهکارهایی برای کاهش خسارت است.
اگر حادثهای بزرگ رخ دهد، واکنش دولتها ممکن است به وضع مقررات سختگیرانهتر، محدودیت در توسعه مدلهای پیشرفته یا الزام به ایجاد سازوکارهای ایمنی منجر شود. چالش اصلی این خواهد بود که چگونه میتوان خطرهای امنیتی هوش مصنوعی را کاهش داد، بدون آنکه هزینههای اقتصادی و اجتماعی محدودیتها از کنترل خارج شوند.