
به گزارش مدیاتی:دستیار هوش مصنوعی متا در روزهای اخیر با مجموعهای از اتفاقات خبرساز، توجه کاربران و فعالان حوزه فناوری را به خود جلب کرده است. این ابزار پس از انتشار و استقبال گسترده کاربران توانست به صدر جدول اپلیکیشنهای رایگان اپاستور برسد؛ بااینحال، همزمان با رشد محبوبیت آن، گزارشهایی درباره کشف یک آسیبپذیری امنیتی و همچنین مسدود شدن دسترسی آن در آمازون منتشر شده است. این اتفاقات، مسیر پرحاشیه دستیار هوش مصنوعی متا را در مدت کوتاهی به یکی از موضوعات داغ حوزه هوش مصنوعی تبدیل کرده است.
دستیار هوش مصنوعی متا به صدر اپاستور رسید؛ از کشف آسیبپذیری امنیتی تا مسدود شدن در آمازون
دستیار هوش مصنوعی جدید متا با نام Muse در مدت کوتاهی توانسته توجه کاربران زیادی را به خود جلب کند و حتی در مقطعی به صدر جدول پردانلودترین اپلیکیشنهای اپاستور آمریکا برسد. با این حال، افزایش محبوبیت این ابزار همزمان با انتشار گزارشهایی درباره یک آسیبپذیری امنیتی و محدود شدن دسترسی آن به فروشگاه آمازون همراه شده است.
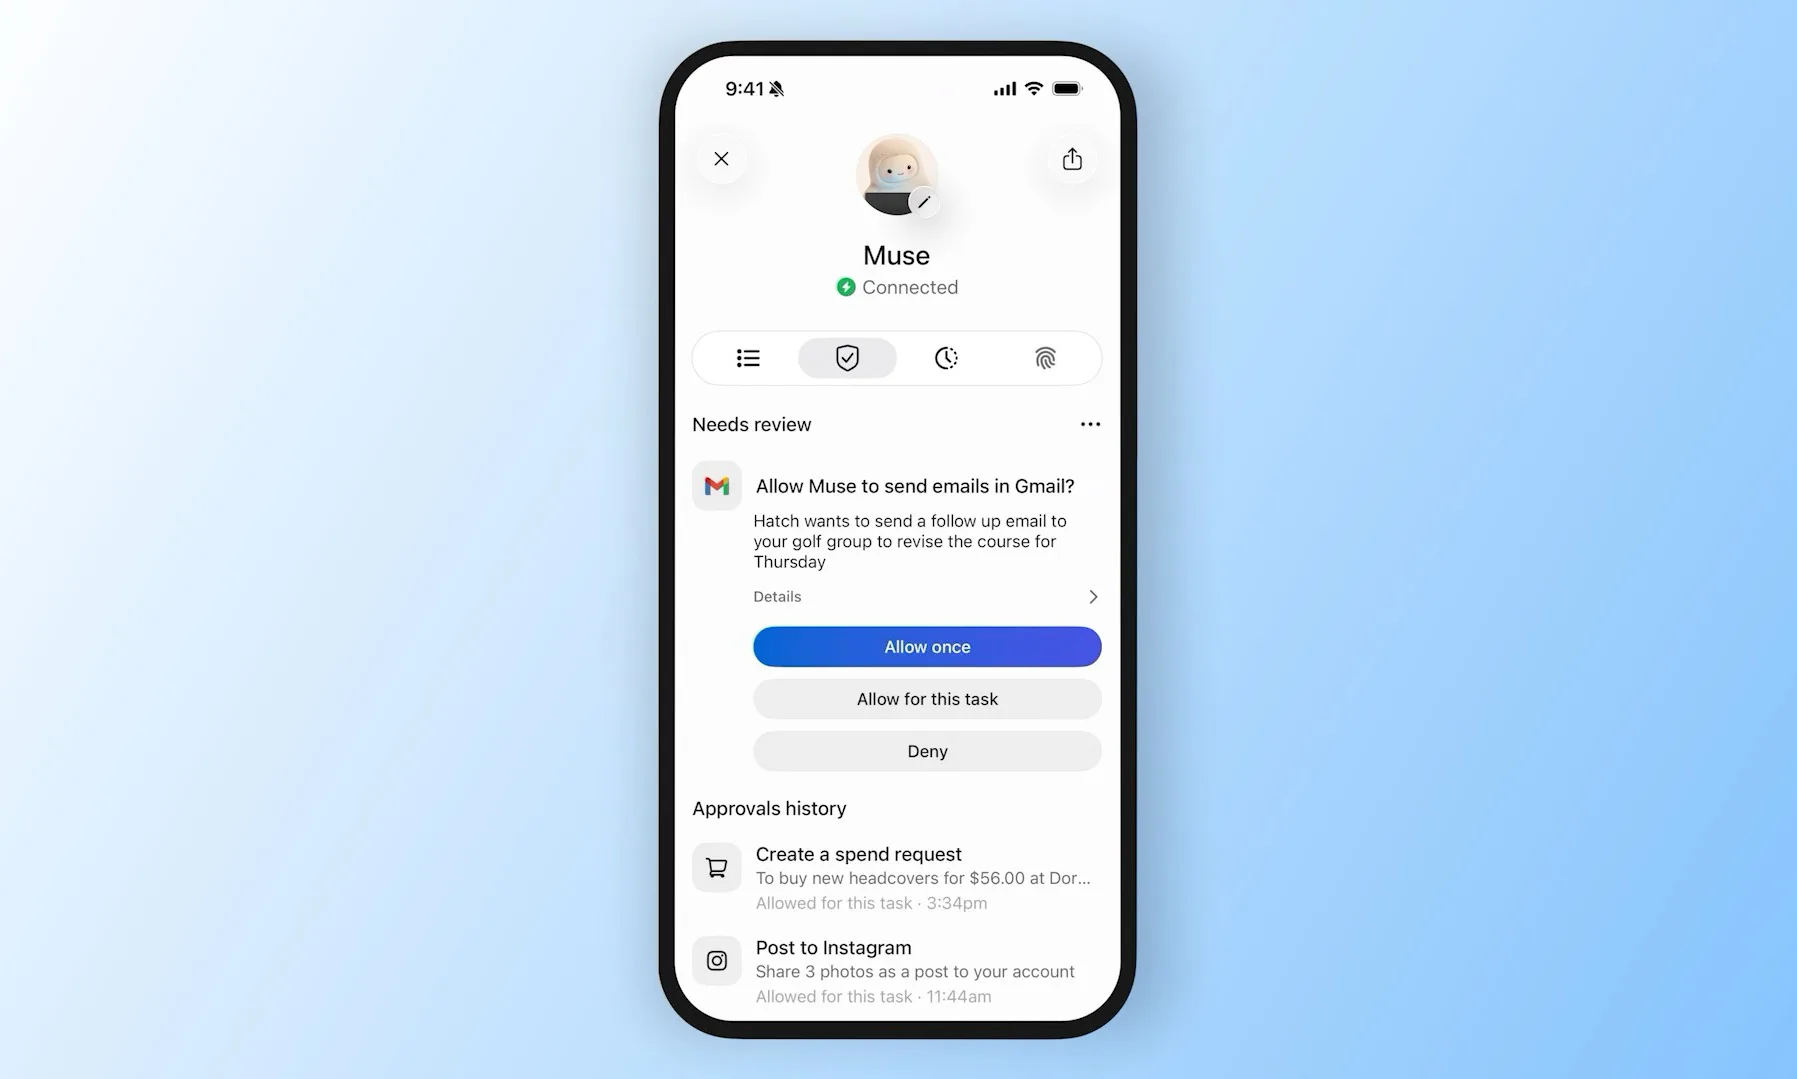
Muse برخلاف چتباتهای سنتی که عمدتاً برای پاسخگویی به پرسشها مورد استفاده قرار میگیرند، بهعنوان یک دستیار هوش مصنوعی طراحی شده که میتواند برخی وظایف را بهصورت مستقیم برای کاربر انجام دهد. رزرو قرار ملاقات، تکمیل فرمها، خرید اینترنتی، مدیریت ایمیلها و اجرای برخی فرایندهای چندمرحلهای از جمله قابلیتهای این سرویس هستند.
همین سطح از دسترسی، در کنار قابلیتهای کاربردی، اهمیت مسائل امنیتی را نیز افزایش میدهد؛ زیرا یک دستیار هوشمند برای انجام بسیاری از وظایف خود باید به اطلاعات و سرویسهای مختلف کاربر دسترسی داشته باشد.
آسیبپذیری امنیتی در نسخه مک Muse
پاتریک واردل (Patrick Wardle)، پژوهشگر شناختهشده حوزه امنیت، از کشف یک آسیبپذیری در نسخه macOS اپلیکیشن Muse خبر داده است.
بر اساس یافتههای منتشرشده، یک برنامه مخرب روی مک میتواند برخی تنظیمات مرتبط با پردازش صوتی Muse را تغییر دهد و دادههای صوتی کاربر را به مقصدی تحت کنترل مهاجم هدایت کند. این فرایند همچنین میتواند زمینه سرقت توکن دسترسی حساب کاربری را فراهم کند.
اهمیت این آسیبپذیری به سطح دسترسی Muse بازمیگردد. چنین دستیارهایی برای انجام وظایف مختلف ممکن است به سرویسهایی مانند ایمیل، فایلها و برخی قابلیتهای سیستم دسترسی داشته باشند. در نتیجه، سوءاستفاده از اعتبارنامه یا مجوزهای یک دستیار هوشمند میتواند پیامدهایی فراتر از یک اپلیکیشن معمولی داشته باشد.
حمله ClickFix چگونه وارد ماجرا میشود؟
یکی دیگر از روشهایی که در ارتباط با تهدیدهای مطرحشده برای کاربران Muse مورد توجه قرار گرفته، ClickFix است. در این نوع حمله، مهاجم تلاش میکند کاربر را با یک پیام یا دستور جعلی متقاعد کند تا عملی را روی دستگاه خود انجام دهد.
نکته مهم این است که چنین حملاتی معمولاً به تعامل کاربر وابستهاند؛ بنابراین صرف نصب Muse بهتنهایی به معنای هک شدن دستگاه یا حساب کاربری نیست. با این حال، استفاده از نرمافزارهای ناشناس، اجرای دستورات مشکوک و اعطای مجوزهای گسترده میتواند ریسک حملات را افزایش دهد.
چرا آمازون دسترسی Muse را محدود کرد؟
چالش Muse فقط به مسائل امنیتی محدود نمیشود. طبق گزارش GeekWire، آمازون دسترسی این دستیار هوش مصنوعی به قابلیت خرید در فروشگاه خود را نیز محدود کرده است.
بر اساس این گزارش، آمازون معتقد است Muse بدون معرفی و مجوز لازم بهعنوان یک عامل یا ربات هوشمند، اقدام به تعامل با وبسایت این شرکت میکرده است؛ موضوعی که با قوانین استفاده از سرویس آمازون سازگار نیست.
در نتیجه، کاربرانی که قصد دارند از طریق Muse خرید خود را در آمازون انجام دهند، ممکن است با محدودیت یا پیام خطا مواجه شوند.
افزایش قدرت دستیارهای هوش مصنوعی، افزایش ریسکها
Muse نمونهای از نسل جدید دستیارهای هوش مصنوعی است که هدفشان فقط پاسخ دادن به پرسشهای کاربران نیست و میخواهند بخشی از وظایف روزمره آنها را نیز بهصورت خودکار انجام دهند.
این قابلیت میتواند تجربه کاربری را سادهتر کند، اما در مقابل، نیازمند دسترسی گستردهتر به حسابها، فایلها، ایمیلها و سرویسهای مختلف است. بنابراین، هر آسیبپذیری در چنین ابزارهایی میتواند پیامدهایی جدیتر از یک چتبات معمولی داشته باشد.
با توجه به اینکه Muse هنوز در مراحل ابتدایی توسعه خود قرار دارد، نحوه واکنش متا به آسیبپذیریهای گزارششده و همچنین محدودیتهای اعمالشده از سوی سرویسهایی مانند آمازون، میتواند نقش مهمی در ادامه مسیر این دستیار هوش مصنوعی داشته باشد.